
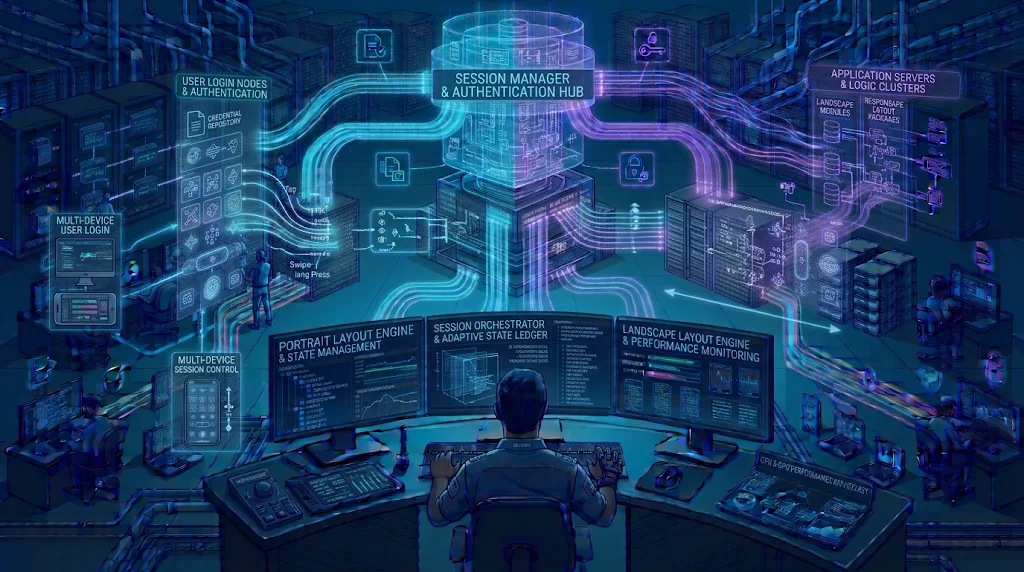
Session management merupakan salah satu komponen penting dalam pengelolaan aplikasi digital. Mekanisme ini membantu sistem mengenali aktivitas pengguna selama berinteraksi dengan platform. Dengan pengelolaan sesi yang tepat, aplikasi dapat mempertahankan status akses sekaligus menjaga keamanan komunikasi antara pengguna dan server.
Dalam platform permainan slot digital, session management berperan mengatur durasi akses, autentikasi, serta kesinambungan interaksi pengguna. Sistem juga perlu memastikan bahwa setiap sesi memiliki identitas dan batas kewenangan yang jelas. Oleh karena itu, pengelolaan sesi menjadi bagian penting dari arsitektur keamanan aplikasi. Berikut ini akan membahas tentang Peran Session Management dalam Aktivitas Platform Permainan Slot.
Pengertian Session Management
Session management adalah proses membuat, mempertahankan, memvalidasi, dan mengakhiri sesi pengguna dalam sebuah aplikasi. Sesi merupakan konteks sementara yang membantu server mengenali permintaan dari pengguna yang telah terautentikasi.
Ketika pengguna berhasil masuk, sistem dapat membuat session ID atau token sebagai identitas sesi. Informasi tersebut digunakan untuk menghubungkan permintaan berikutnya dengan konteks autentikasi yang sesuai.
Namun, sesi tidak sama dengan akun pengguna. Akun menyimpan identitas dan informasi yang relatif permanen. Sebaliknya, sesi memiliki masa berlaku dan dapat berakhir ketika pengguna keluar atau batas waktunya tercapai.
Komponen Utama Session Management
Pengelolaan sesi melibatkan beberapa komponen yang bekerja secara terkoordinasi. Setiap komponen memiliki fungsi khusus dalam menjaga kesinambungan akses.
1. Session Identifier
Session identifier merupakan penanda unik yang digunakan untuk mengenali sesi tertentu. Sistem dapat menyimpannya dalam cookie yang dikirim melalui browser.
Nilai identifier harus sulit ditebak agar tidak mudah disalahgunakan. Karena itu, pengembang perlu menggunakan generator acak yang aman secara kriptografis dan menghindari pola identitas yang mudah diprediksi.
2. Session Store
Session store merupakan media untuk menyimpan informasi sesi. Penyimpanan dapat menggunakan database, cache terdistribusi, atau mekanisme khusus sesuai arsitektur aplikasi.
Informasi yang disimpan dapat mencakup identitas akun, waktu pembuatan, masa berlaku, dan status sesi. Sistem sebaiknya hanya menyimpan data yang benar-benar diperlukan.
3. Session Validator
Session validator bertugas memeriksa apakah sesi masih sah sebelum server memproses permintaan tertentu. Pemeriksaan dapat mencakup status sesi, masa berlaku, serta keterkaitannya dengan identitas pengguna.
Jika sesi tidak valid, sistem dapat menolak permintaan dan meminta pengguna melakukan autentikasi kembali.
Alur Kerja Session Management
Proses pengelolaan sesi biasanya dimulai ketika pengguna mengirimkan kredensial untuk masuk. Server kemudian memvalidasi informasi autentikasi melalui mekanisme yang telah ditentukan.
Setelah proses berhasil, sistem membuat sesi baru dan menghasilkan identifier atau token. Browser menerima informasi sesi melalui mekanisme yang aman, kemudian menggunakannya pada permintaan berikutnya.
Selanjutnya, server memeriksa identifier tersebut untuk menentukan apakah permintaan berasal dari sesi yang masih aktif. Jika valid, aplikasi dapat melanjutkan proses sesuai hak akses pengguna.
Ketika pengguna keluar, server harus mengakhiri sesi dan menolak penggunaan kembali identifier yang telah dicabut. Dengan demikian, sesi lama tidak terus memberikan akses setelah proses logout.
Pengaturan Durasi dan Masa Berlaku Sesi
Setiap sesi membutuhkan kebijakan masa berlaku. Pengaturan ini membantu membatasi risiko ketika pengguna meninggalkan perangkat tanpa mengakhiri akses.
Idle Timeout
Idle timeout menentukan batas waktu sesi ketika tidak terdapat aktivitas yang relevan. Jika batas tersebut terlampaui, sistem dapat mengakhiri sesi secara otomatis.
Pendekatan ini membantu mengurangi risiko akses tidak sah pada perangkat yang ditinggalkan. Namun, durasinya perlu disesuaikan dengan tingkat sensitivitas aplikasi dan kebutuhan penggunaan.
Absolute Timeout
Absolute timeout menetapkan batas maksimum masa aktif sesi sejak sesi dibuat. Aktivitas pengguna tidak otomatis memperpanjang batas tersebut.
Kombinasi idle timeout dan absolute timeout memberikan kontrol yang lebih terukur. Sistem dapat meminta autentikasi ulang setelah periode tertentu, meskipun pengguna masih aktif.
Keamanan dalam Pengelolaan Sesi
Session management berkaitan langsung dengan perlindungan akses akun. Jika identifier sesi dicuri, pihak lain berpotensi menggunakannya untuk mengakses aplikasi sebagai pengguna yang sah.
Karena itu, pengembang perlu menerapkan beberapa kontrol keamanan. Cookie sesi sebaiknya menggunakan atribut Secure, HttpOnly, dan SameSite sesuai kebutuhan aplikasi. Atribut tersebut membantu membatasi akses melalui JavaScript dan mengurangi risiko pengiriman cookie dalam konteks lintas situs.
Selain itu, komunikasi harus menggunakan HTTPS. Sistem juga perlu membuat identifier sesi baru setelah autentikasi berhasil untuk mengurangi risiko session fixation.
Pengembang dapat menerapkan perlindungan terhadap Cross-Site Request Forgery (CSRF), membatasi masa berlaku token, serta menyediakan mekanisme pencabutan sesi. Untuk aktivitas sensitif, autentikasi ulang dapat menjadi lapisan perlindungan tambahan.
Pengelolaan Sesi pada Banyak Perangkat
Pengguna dapat mengakses platform melalui komputer, tablet, dan ponsel. Kondisi tersebut membuat pengelolaan beberapa sesi menjadi kebutuhan teknis tersendiri.
Sistem dapat memberikan identifier berbeda untuk setiap perangkat. Dengan demikian, setiap sesi dapat dipantau dan dicabut secara terpisah.
Fitur pengelolaan perangkat juga dapat membantu pengguna melihat sesi yang masih aktif. Jika terdapat akses yang tidak dikenali, pengguna dapat mengakhiri sesi tersebut melalui pengaturan akun.
Di sisi infrastruktur, session store terdistribusi dapat membantu beberapa server membaca konteks sesi yang sama. Pendekatan ini penting ketika aplikasi menggunakan load balancer atau arsitektur horizontal scaling.
Tantangan Implementasi Session Management
Implementasi session management menghadapi beberapa tantangan. Salah satunya adalah menjaga konsistensi sesi ketika aplikasi berjalan pada banyak server.
Jika setiap server menyimpan sesi secara terpisah, pengguna dapat mengalami gangguan ketika permintaan berpindah ke server lain. Penggunaan penyimpanan bersama atau mekanisme replikasi dapat membantu mengatasi masalah tersebut.
Tantangan lainnya adalah mengelola sesi yang kedaluwarsa, dicabut, atau mengalami konflik. Sistem perlu memastikan bahwa perubahan status segera berlaku pada seluruh komponen yang memproses permintaan.
Selain itu, pencatatan aktivitas harus dilakukan secara proporsional. Log dapat membantu investigasi keamanan, tetapi tidak boleh menyimpan token sesi atau informasi autentikasi sensitif dalam bentuk yang dapat digunakan kembali.
Kesimpulan
Session management memiliki peran penting dalam menjaga kesinambungan akses dan keamanan platform permainan slot digital. Mekanisme ini mengatur pembuatan, validasi, penyimpanan, serta pengakhiran sesi pengguna.
Implementasi yang baik membutuhkan identifier yang aman, pengaturan masa berlaku, perlindungan cookie, dan pengelolaan sesi lintas perangkat. Selain itu, infrastruktur penyimpanan harus mendukung konsistensi ketika aplikasi berjalan pada banyak server.
Dengan pendekatan tersebut, platform dapat mengelola aktivitas pengguna secara lebih terstruktur. Pada saat yang sama, kontrol keamanan tetap menjadi prioritas dalam setiap tahap pengelolaan sesi.