
Keamanan koneksi menjadi salah satu aspek penting dalam pengembangan platform digital modern. Setiap komunikasi antara browser dan server membutuhkan mekanisme perlindungan agar data tidak mudah disadap atau dimanipulasi. Salah satu teknologi yang menjalankan fungsi tersebut adalah TLS Handshake.
TLS Handshake merupakan proses awal ketika perangkat klien dan server membangun koneksi terenkripsi. Mekanisme ini membantu kedua pihak menyepakati parameter keamanan sebelum pertukaran data berlangsung. Dalam platform permainan slot digital, proses tersebut mendukung perlindungan komunikasi antara pengguna dan infrastruktur aplikasi.
Selain membangun koneksi aman, TLS Handshake juga membantu memverifikasi identitas server. Oleh karena itu, pengembang perlu memahami cara kerja dan penerapannya secara tepat. Berikut ini akan membahas tentang Peran TLS Handshake dalam Mengamankan Koneksi Platform Slot.
Mengenal Konsep TLS Handshake
TLS merupakan singkatan dari Transport Layer Security. Protokol ini dirancang untuk melindungi komunikasi melalui jaringan komputer. TLS banyak digunakan pada layanan HTTPS, termasuk aplikasi berbasis web dan platform digital.
TLS Handshake menjadi tahap awal sebelum komunikasi terenkripsi dimulai. Selama proses ini, browser dan server bertukar informasi untuk menentukan metode perlindungan yang akan digunakan.
Tujuan Utama TLS Handshake
TLS Handshake memiliki beberapa fungsi penting dalam membangun koneksi aman. Setiap fungsi mendukung aspek keamanan yang berbeda.
-
Negosiasi Protokol: Menentukan versi TLS yang dapat digunakan kedua pihak.
-
Pemilihan Cipher Suite: Menentukan algoritma kriptografi untuk komunikasi.
-
Autentikasi Server: Memeriksa identitas server melalui sertifikat digital.
-
Pembentukan Kunci Sesi: Menghasilkan material kriptografi untuk enkripsi data.
-
Validasi Koneksi: Memastikan proses pembentukan koneksi berjalan sesuai parameter keamanan.
Melalui tahapan tersebut, kedua pihak dapat membangun saluran komunikasi yang terlindungi. Selanjutnya, pertukaran data aplikasi berlangsung menggunakan kunci sesi yang telah dibentuk.
Hubungan TLS Handshake dengan HTTPS
HTTPS menggunakan HTTP yang dilindungi oleh TLS. Ketika pengguna membuka platform melalui alamat HTTPS, browser memulai proses pembentukan koneksi aman.
TLS Handshake berlangsung sebelum data aplikasi dikirim melalui saluran terenkripsi. Dengan demikian, informasi yang dipertukarkan memperoleh perlindungan selama perjalanan jaringan.
Namun, HTTPS tidak otomatis menjamin seluruh sistem aplikasi aman. Keamanan tetap membutuhkan pengelolaan server, autentikasi pengguna, dan perlindungan database.
Tahapan TLS Handshake dalam Membangun Koneksi
TLS Handshake memiliki beberapa tahapan yang saling berkaitan. Urutan detailnya dapat berbeda berdasarkan versi TLS yang digunakan. TLS 1.3, misalnya, dirancang untuk menyederhanakan proses pembentukan koneksi.
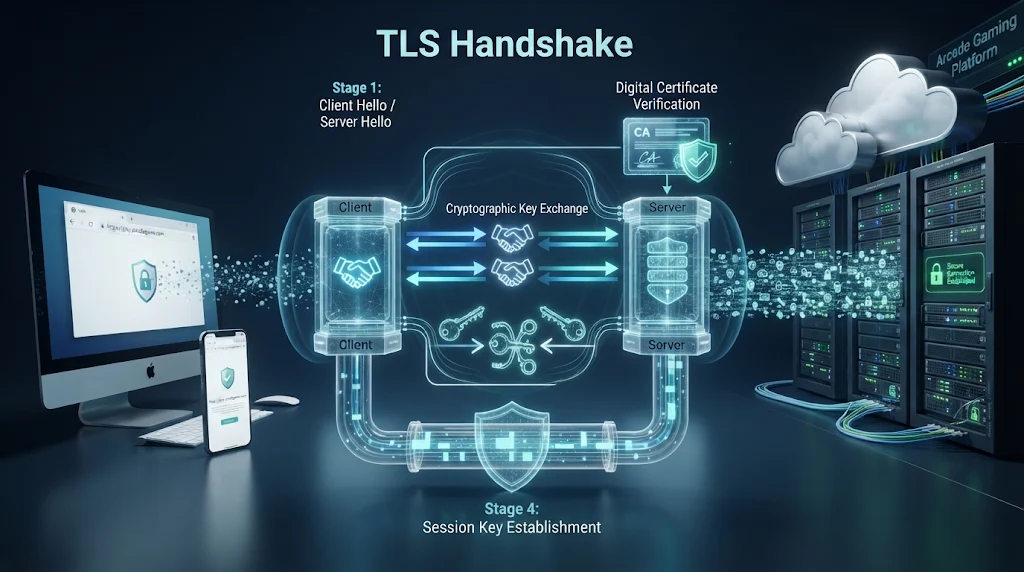
Client Hello dan Server Hello
Proses dimulai ketika browser mengirimkan pesan Client Hello kepada server. Pesan ini berisi informasi mengenai versi TLS yang didukung, parameter kriptografi, serta nilai acak yang dibutuhkan dalam proses negosiasi.
Kemudian, server memberikan respons melalui Server Hello. Respons tersebut menentukan parameter yang akan digunakan untuk membangun koneksi.
Pada TLS 1.3, pertukaran informasi ini juga mendukung penggunaan mekanisme pertukaran kunci sementara. Mekanisme tersebut membantu kedua pihak menghasilkan rahasia bersama tanpa mengirimkan kunci sesi secara langsung.
Verifikasi Sertifikat Digital
Setelah negosiasi awal, server mengirimkan sertifikat digital kepada browser. Sertifikat ini memuat identitas domain dan informasi kunci publik server.
Browser kemudian memeriksa beberapa aspek penting, seperti:
-
Kesesuaian nama domain dengan sertifikat.
-
Masa berlaku sertifikat.
-
Rantai sertifikat menuju Certificate Authority tepercaya.
-
Status validasi dan kebijakan kepercayaan.
Jika pemeriksaan berhasil, browser dapat melanjutkan proses pembentukan koneksi. Sebaliknya, sertifikat yang tidak valid dapat memunculkan peringatan keamanan.
Pembentukan Kunci Sesi
Tahap berikutnya adalah pembentukan kunci sesi. Kedua pihak menggunakan mekanisme pertukaran kunci untuk memperoleh rahasia bersama.
Rahasia tersebut kemudian diproses menjadi kunci kriptografi yang digunakan dalam komunikasi. Dengan demikian, data aplikasi dapat dienkripsi dan diverifikasi integritasnya.
Setelah pesan penyelesaian handshake berhasil divalidasi, koneksi siap digunakan untuk pertukaran data.
Peran TLS Handshake pada Platform Slot Digital
Dalam platform permainan slot digital, TLS Handshake mendukung keamanan komunikasi antara berbagai komponen aplikasi. Proses ini penting ketika pengguna mengakses halaman, mengirim permintaan, atau berinteraksi dengan layanan backend.
Melindungi Pertukaran Informasi
Platform digital dapat memproses berbagai jenis informasi, termasuk data akun dan permintaan aplikasi. TLS membantu melindungi data tersebut dari penyadapan selama transmisi.
Enkripsi membuat pihak yang tidak berwenang lebih sulit membaca isi komunikasi. Selain itu, mekanisme integritas membantu mendeteksi perubahan data ketika informasi dikirim melalui jaringan.
Memverifikasi Identitas Server
Sertifikat digital membantu browser memastikan bahwa koneksi diarahkan menuju server dengan identitas domain yang sesuai. Hal ini mengurangi risiko pengguna terhubung ke server palsu melalui serangan tertentu.
Namun, autentikasi server berbeda dari autentikasi pengguna. TLS Handshake memverifikasi identitas server, bukan membuktikan bahwa seseorang memiliki hak akses terhadap akun tertentu.
Mendukung Infrastruktur Terdistribusi
Platform modern sering menggunakan beberapa layanan backend, API, dan server pendukung. Setiap komunikasi antarlayanan dapat membutuhkan perlindungan TLS.
Pengembang dapat menerapkan TLS pada koneksi internal maupun eksternal. Pendekatan ini membantu menjaga keamanan komunikasi di berbagai lapisan infrastruktur.
Optimasi dan Pengelolaan TLS Handshake
Selain keamanan, pengembang perlu memperhatikan efisiensi pembentukan koneksi. Handshake yang tidak dikelola dengan baik dapat menambah latensi ketika pengguna mengakses layanan.
Menggunakan TLS Versi Modern
TLS 1.3 menawarkan proses handshake yang lebih sederhana dibandingkan beberapa versi sebelumnya. Penggunaan versi modern juga membantu menghindari algoritma kriptografi yang sudah tidak direkomendasikan.
Pengelola server perlu memastikan konfigurasi hanya mengaktifkan protokol dan cipher suite yang aman. Selain itu, sertifikat harus diperbarui sebelum masa berlakunya berakhir.
Memanfaatkan Session Resumption
Session Resumption memungkinkan klien dan server membangun kembali koneksi menggunakan informasi sesi sebelumnya. Mekanisme ini dapat mengurangi kebutuhan proses handshake penuh.
TLS 1.3 juga mendukung mekanisme PSK atau Pre-Shared Key untuk melanjutkan sesi. Dengan penerapan yang tepat, proses ini dapat membantu meningkatkan efisiensi koneksi.
Meskipun demikian, pengembang tetap perlu mengelola masa berlaku sesi dan kebijakan keamanan secara cermat.
Kesimpulan
TLS Handshake merupakan fondasi penting dalam membangun koneksi aman pada platform slot digital. Proses ini mengatur negosiasi parameter keamanan, verifikasi sertifikat, dan pembentukan kunci sesi sebelum pertukaran data berlangsung.
Penerapan TLS 1.3, pengelolaan sertifikat, serta konfigurasi kriptografi yang tepat dapat mendukung keamanan dan efisiensi koneksi. Dengan demikian, TLS Handshake menjadi bagian penting dalam membangun infrastruktur digital yang lebih andal.